Cảnh báo: bị lấy 115 triệu qua thẻ Visa lưu trong công cụ AI
Một đêm bị lấy 115 triệu qua tài khoản công cụ AI có lưu thẻ Visa: chuyện gì xảy ra, kẻ gian vào bằng cửa nào, 7 việc nên làm ngay.
Tối 01/11/2026, anh Dương Minh Thơ, một người làm nội dung, phát hiện máy tính của mình đang bị người khác điều khiển. Tới rạng sáng hôm sau, tài khoản công cụ AI Magnific của anh bị dùng sạch credit, còn chiếc thẻ VCB Visa lưu sẵn trong tài khoản bị quẹt hai lần bằng đồng euro. Theo video anh kể lại ngày 02/11, tổng số tiền bị lấy lên tới 115 triệu đồng.
Câu chuyện này không chỉ là chuyện của một người. Ai đang trả phí cho ChatGPT, Claude, Midjourney, Magnific hay bất kỳ công cụ AI nào bằng thẻ lưu sẵn đều đang đứng trước đúng rủi ro đó.
Đọc nhanh trong 30 giây
- Chuyện gì: kẻ gian vào được tài khoản Magnific, dùng hết credit trị giá 24 triệu, tự tạo API key, rồi dùng thẻ Visa lưu trong tài khoản nạp thêm 2.254 EUR và 790,05 EUR.
- Kết quả: chủ thẻ khóa thẻ kịp nên hai giao dịch thẻ được hủy và hoàn lại; phần credit 24 triệu thì mất hẳn. Tổng bị lấy, theo người trong cuộc, là 115 triệu.
- Nguyên nhân: chưa xác định. Người trong cuộc thấy chuột trên máy tự di chuyển, nhưng cũng chưa loại trừ lỗ hổng phía nền tảng.
- Việc nên làm ngay: tách một thẻ riêng hạn mức thấp cho các dịch vụ AI, bật thông báo giao dịch, rà API key và phiên đăng nhập.
Chuyện gì đã xảy ra trong đêm 01/11?
Theo video của anh Dương Minh Thơ và ảnh thông báo ngân hàng hiện trong video, mọi thứ diễn ra trong 82 phút, từ 22:58 tới 00:20:
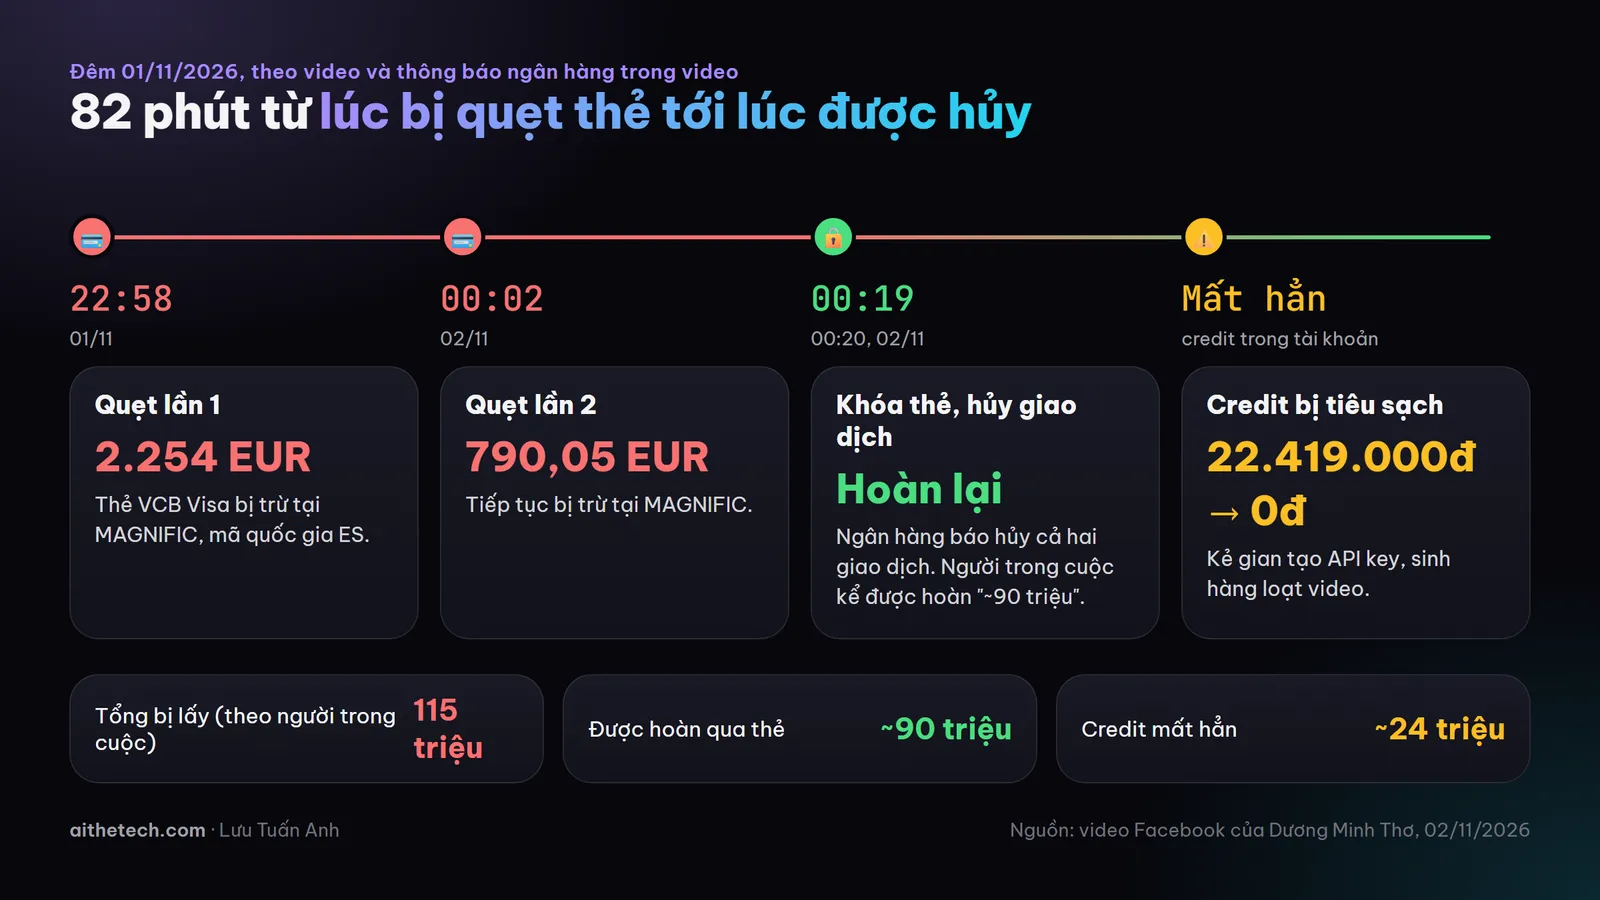
Dòng thời gian dựng lại theo video và ảnh thông báo ngân hàng trong video, ngày 01 và 02/11/2026.
- 22:58 ngày 01/11: thẻ VCB Visa bị trừ 2.254 EUR tại MAGNIFIC, mã quốc gia ES.
- 00:02 ngày 02/11: bị trừ tiếp 790,05 EUR cũng tại MAGNIFIC.
- 00:19 và 00:20: sau khi chủ thẻ khóa thẻ, ngân hàng báo hủy cả hai giao dịch. Anh kể số tiền được hoàn về là "~90 triệu".
- Phần không lấy lại được: gói Magnific anh vừa mua, theo lời anh là "khoảng 24 triệu 1 năm", bị dùng sạch. Màn hình trong video cho thấy số dư từ 22.419.000 đồng còn 0 đồng.
Kẻ gian không chỉ tiêu tiền. Theo lời kể, chúng tự tạo API key trên tài khoản, tức là "chìa khóa phụ" để gọi dịch vụ từ bên ngoài, rồi tạo hàng loạt video, trong đó có nội dung khiêu dâm. Đó là loại nội dung có thể khiến tài khoản bị khóa, thậm chí gắn tên chủ tài khoản với nội dung vi phạm.
Kẻ gian vào bằng cửa nào?
Nguyên nhân chính xác của vụ này chưa được xác định. Chính anh Thơ nói anh không biết nền tảng có lỗ hổng gì hay không, và sẽ thông tin thêm khi có kết quả. Vì vậy tôi không kết luận ai có lỗi. Nhưng nhìn từ góc độ người làm hệ thống, có ba "cửa" thường gặp trong các vụ tương tự:
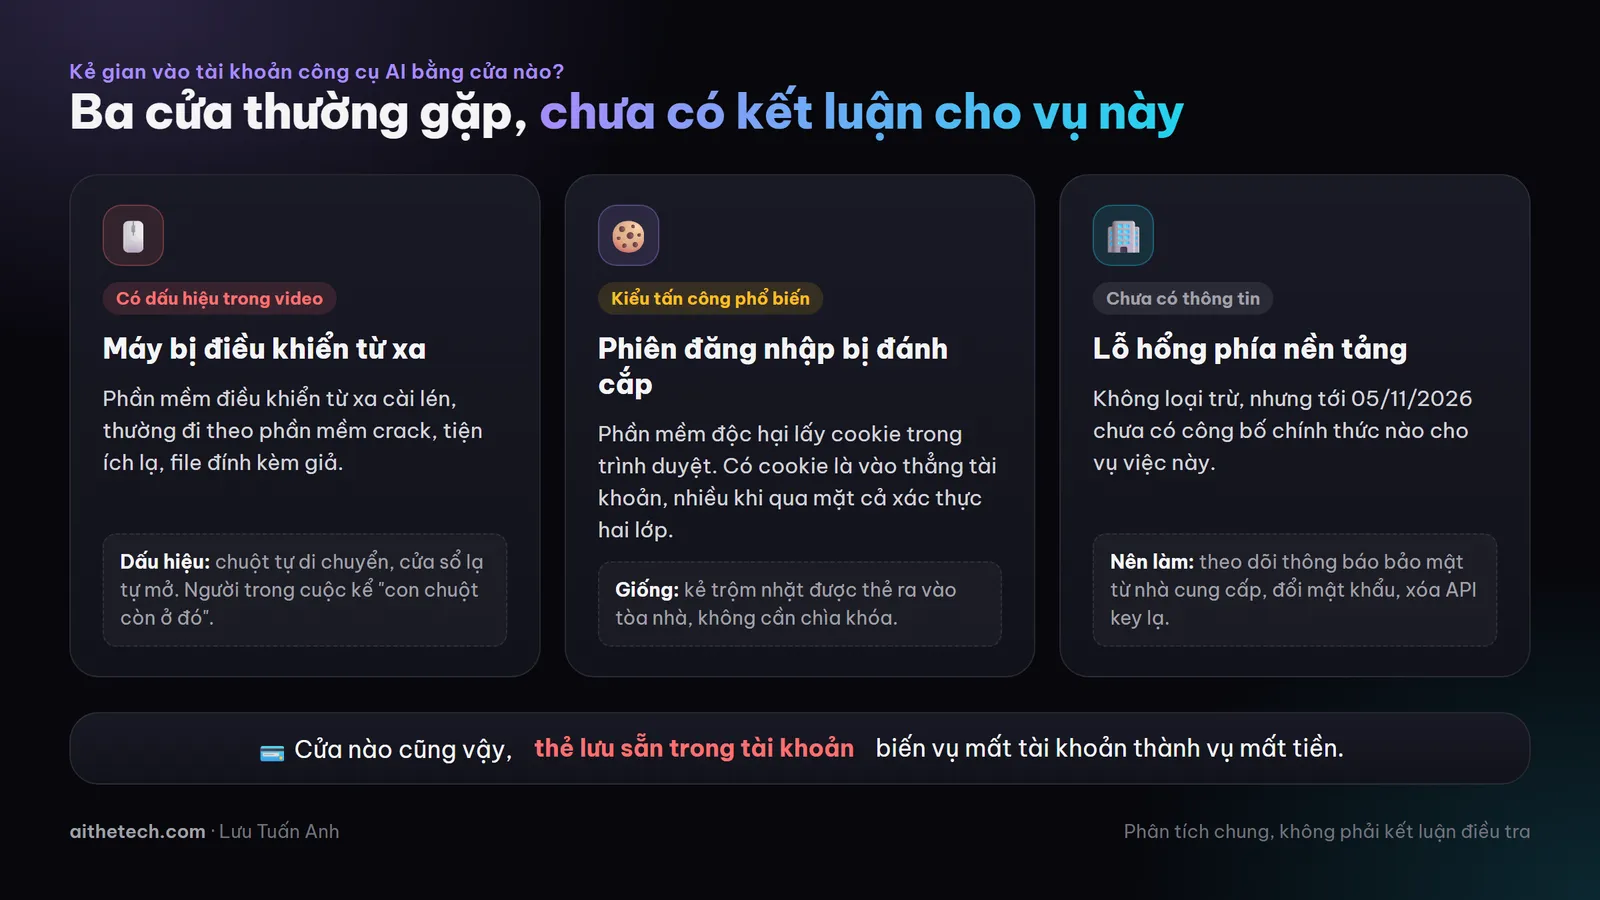
Ba khả năng phổ biến, không phải kết luận cho vụ việc này.
- Máy tính bị điều khiển từ xa. Anh Thơ kể khi đang dùng Magnific thì "con chuột còn ở đó", như có người đang điều khiển. Đây là dấu hiệu điển hình của phần mềm điều khiển từ xa bị cài lén, thường đi kèm phần mềm crack, tiện ích lạ, file đính kèm giả.
- Phiên đăng nhập bị đánh cắp. Có những phần mềm độc hại chuyên lấy cookie đăng nhập trong trình duyệt. Có cookie là vào thẳng tài khoản, không cần mật khẩu, nhiều khi qua mặt cả xác thực hai lớp. Giống kẻ trộm không cần chìa khóa vì đã nhặt được thẻ ra vào tòa nhà của anh chị.
- Lỗ hổng phía nền tảng. Không loại trừ, nhưng tới ngày 05/11/2026 chưa có thông tin chính thức nào cho thấy điều này.
Điểm chung của cả ba: thẻ lưu sẵn trong tài khoản biến một vụ mất tài khoản thành vụ mất tiền. Lưu thẻ trong dịch vụ trực tuyến giống gửi chìa khóa két ở quầy lễ tân khách sạn: tiện mỗi lần dùng, nhưng ai giả được là anh chị thì người đó mở được két.
7 việc nên làm ngay nếu đang trả phí công cụ AI bằng thẻ
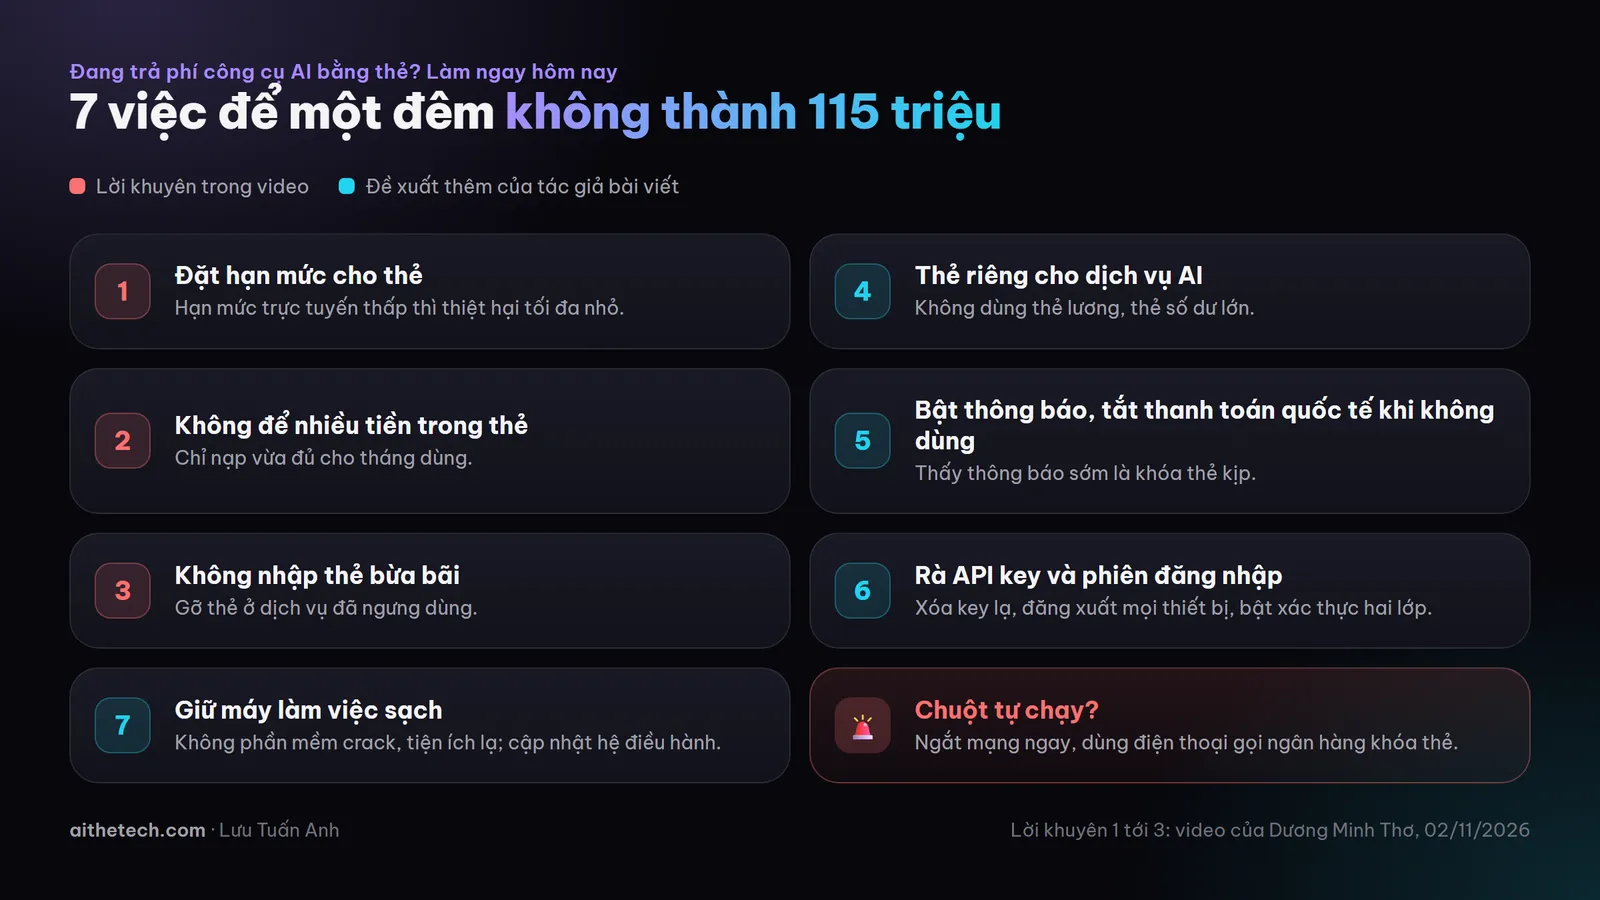
Ba việc đầu theo lời khuyên trong video, bốn việc sau là đề xuất của tôi.
Ba lời khuyên anh Thơ đưa ra trong video:
- Đặt hạn mức cho thẻ. Hạn mức thanh toán trực tuyến càng thấp, thiệt hại tối đa càng nhỏ.
- Không để quá nhiều tiền trong thẻ. Thẻ dùng cho dịch vụ trực tuyến chỉ nạp vừa đủ.
- Không nhập thẻ Visa bừa bãi. Chỉ nhập ở dịch vụ thật sự dùng, gỡ thẻ ở dịch vụ đã ngưng.
Bốn việc tôi đề xuất thêm:
- Tách một thẻ riêng cho các dịch vụ AI và phần mềm. Không dùng thẻ lương, thẻ có số dư lớn. Mất thẻ này thì chỉ mất phần đã nạp.
- Bật thông báo biến động số dư và tắt thanh toán quốc tế khi không dùng. Vụ này cứu được 90 triệu là nhờ chủ thẻ thấy thông báo và khóa thẻ ngay.
- Rà API key và phiên đăng nhập định kỳ. Vào phần cài đặt của từng công cụ AI: xóa API key lạ, đăng xuất mọi thiết bị, đổi mật khẩu, bật xác thực hai lớp. Nếu nền tảng có giới hạn chi tiêu thì đặt luôn.
- Giữ máy làm việc sạch. Không cài phần mềm crack, tiện ích trình duyệt không rõ nguồn; cập nhật hệ điều hành; nghi máy bị điều khiển thì ngắt mạng trước, xử lý sau.
Mẹo
Nếu đang ngồi máy mà thấy chuột tự di chuyển: rút dây mạng hoặc tắt Wi-Fi ngay, sau đó dùng điện thoại gọi ngân hàng khóa thẻ và đổi mật khẩu các tài khoản quan trọng. Đừng đăng nhập lại trên chính chiếc máy đang nghi nhiễm.
Lưu ý
Khi bị trừ tiền bất thường, liên hệ ngân hàng càng sớm càng tốt để khóa thẻ và đề nghị tra soát. Trong vụ này, hai giao dịch được báo hủy lúc 00:19 và 00:20, chưa tới 20 phút sau giao dịch thứ hai. Mỗi ngân hàng có quy trình riêng, anh chị nên hỏi trực tiếp tổng đài ngân hàng của mình.
Góc nhìn phản biện: những điều cần nói cho đúng
Cảnh báo
- "Máy Mac khó bị hack" là ngộ nhận nguy hiểm. Trong video có ý cho rằng máy PC dễ bị hack còn Mac thì khó. macOS cũng có phần mềm đánh cắp dữ liệu nhắm vào người dùng, ví dụ dòng Atomic macOS Stealer được giới bảo mật cảnh báo từ năm 2023. Hệ điều hành nào cũng bị tấn công nếu người dùng cài nhầm thứ không nên cài.
- Đừng vội đổ lỗi cho nền tảng. Tới nay chưa có kết luận. Dấu hiệu "chuột tự chạy" nghiêng về phía máy người dùng bị xâm nhập, nhưng chỉ điều tra kỹ mới biết.
- Thẻ ảo không phải lúc nào cũng dùng được. Thẻ ảo, thẻ dùng một lần là cách hay để giới hạn rủi ro, nhưng một số dịch vụ không nhận loại thẻ này. Khi đó, thẻ vật lý riêng hạn mức thấp là phương án thay thế.
- Credit đã tiêu khó đòi lại. Ngân hàng hủy được giao dịch thẻ, nhưng số credit bị dùng trong tài khoản thì phụ thuộc chính sách của từng nền tảng.
Nói cho dễ nhớ: thẻ lưu trong công cụ AI giống chìa khóa xe để trong ổ. Không phải ai đi ngang cũng lấy xe, nhưng chỉ cần một người lạ ngồi vào ghế lái là đủ.
Nhận xét của chuyên gia
Khi tư vấn đưa AI vào doanh nghiệp, câu hỏi tôi thấy ít ai đặt ra nhất là: ai đang cầm thẻ trả tiền cho các công cụ AI, và thẻ đó được rào thế nào. Mỗi nhân viên tự đăng ký ChatGPT, Claude, Midjourney bằng thẻ cá nhân hoặc thẻ công ty có hạn mức lớn là kiểu rủi ro âm thầm. Credit AI và API key giờ là tài sản có giá, nên trở thành mục tiêu của kẻ gian.
Hợp với ai: mọi người đang trả phí công cụ AI bằng thẻ lưu sẵn; chủ doanh nghiệp, kế toán, trưởng phòng đang quản lý thẻ công ty cho các dịch vụ trực tuyến.
Chưa đủ với ai: doanh nghiệp đã có nhiều người dùng chung công cụ AI. Khi đó cần quy trình riêng: một đầu mối quản lý thanh toán, thẻ riêng cho từng nhóm dịch vụ, rà quyền và API key hằng tháng.
Cách bắt đầu của tôi: hôm nay mở danh sách các dịch vụ đang lưu thẻ (trong ứng dụng ngân hàng và trong từng công cụ), gỡ thẻ ở chỗ không còn dùng, chuyển các dịch vụ AI sang một thẻ riêng hạn mức thấp, rồi dành 10 phút rà API key và đăng xuất mọi phiên lạ.
Một câu để nhớ: tài khoản AI là tài khoản tiền, hãy rào nó như rào tài khoản ngân hàng.
Câu hỏi thường gặp
Bị trừ tiền thẻ Visa bất thường thì làm gì đầu tiên?
Khóa thẻ ngay trong ứng dụng ngân hàng hoặc gọi tổng đài, sau đó đề nghị tra soát giao dịch. Trong vụ này, khóa thẻ sớm giúp hai giao dịch được hủy và hoàn lại.
Lưu thẻ trong ChatGPT, Claude hay Magnific có an toàn không?
Bản thân việc lưu thẻ không sai, nhưng ai vào được tài khoản là người đó dùng được thẻ. Nên lưu một thẻ riêng hạn mức thấp, bật xác thực hai lớp và thông báo giao dịch.
Làm sao biết máy tính đang bị điều khiển từ xa?
Dấu hiệu thường gặp là chuột hoặc bàn phím tự hoạt động, cửa sổ lạ tự mở, máy chậm bất thường. Khi nghi ngờ, ngắt mạng ngay và nhờ người có chuyên môn kiểm tra trước khi dùng lại.
Kẻ gian tạo API key trên tài khoản thì nguy hiểm thế nào?
API key cho phép gọi dịch vụ từ bên ngoài mà không cần đăng nhập. Dù anh chị đổi mật khẩu, key cũ vẫn có thể còn dùng được, nên phải vào cài đặt xóa hết key lạ.
Nguồn: Video của anh Dương Minh Thơ trên Facebook, 02/11/2026. Ngày tra nguồn: 05/11/2026.
Nguồn tham khảo: https://www.facebook.com/reel/1604437210766978